
La sicurezza delle informazioni aziendali rappresenta una questione sempre più rilevante per l’industria alimentare e delle bevande, dove produttori, distributori e fornitori condividono quotidianamente documenti e dati commerciali. A riportare l’attenzione su questi rischi è la recente rivendicazione di un presunto attacco informatico contro AB InBev, gruppo birrario internazionale proprietario, tra gli altri, dei marchi Budweiser, Corona e Stella Artois.
La vicenda è al centro di un’analisi di Valerio Pastore, co-founder di CyberGrant Inc., che approfondisce le conseguenze delle violazioni dei dati e l’importanza della loro protezione lungo la catena di fornitura.
Il 25 ottobre 2026, il gruppo ransomware Emperador ha dichiarato di aver sottratto 3,9 GB di informazioni da AB InBev. Secondo la rivendicazione, i materiali comprenderebbero 3,2 GB di file conservati su Azure, circa 2.500 indirizzi email aziendali, 19.000 registri di accesso, certificati digitali e oltre 329.000 segnalazioni di social listening.
La richiesta di riscatto, secondo quanto riportato dalla stampa belga, sarebbe stata inizialmente fissata a un milione di dollari in bitcoin e successivamente aumentata a dieci milioni.
AB InBev non ha tuttavia confermato la violazione e non è stato accertato se i dati indicati dal gruppo siano stati effettivamente sottratti. La natura e l’eventuale sensibilità delle informazioni rimangono quindi da verificare.
Il valore dei dati aziendali negli attacchi informatici
Secondo l’analisi di Pastore, anche la sottrazione di una quantità limitata di informazioni può comportare rischi significativi per un’impresa.
Indirizzi email interni, registri di accesso e documenti aziendali possono infatti essere utilizzati per individuare potenziali obiettivi e preparare successive campagne di phishing o altri tentativi di intrusione.
Nel caso dei certificati digitali, il rischio sarebbe particolarmente rilevante qualora venissero compromesse anche le chiavi private associate, necessarie per dimostrare l’identità dei sistemi informatici. Non risulta però accertato che questa eventualità si sia verificata nel caso AB InBev.
Per le imprese, il problema non riguarda soltanto la possibilità che le informazioni vengano sottratte, ma anche che rimangano accessibili e utilizzabili dopo la loro diffusione.
Documenti commerciali, accordi con i fornitori e dati relativi alle attività aziendali possono conservare un valore nel tempo, soprattutto se incrociati con altre informazioni.
Cybersecurity nel retail: aumentano gli attacchi ai dati interni
La vicenda si inserisce in un contesto in cui i dati aziendali sono diventati uno degli obiettivi principali degli attacchi informatici.
Il Data Breach Investigations Report 2026 di Verizon evidenzia che nel retail le informazioni interne, comprese quelle relative a piani e strategie aziendali, sono coinvolte nell’84% delle violazioni analizzate, rispetto al 65% dell’anno precedente.
Nello stesso settore è aumentata anche la quota di attacchi con finalità di spionaggio, passata dal 9% al 19% dei casi con motivazione conosciuta.
Il fenomeno interessa informazioni diverse dai tradizionali dati di pagamento: listini, contratti, strategie commerciali, dati dei sistemi CRM e documentazione condivisa con i partner.
Anche il quadro italiano mostra una crescita degli incidenti. Secondo il Rapporto Clusit 2026, gli attacchi gravi e di dominio pubblico che hanno interessato il commercio all’ingrosso e al dettaglio sono passati da 14 nel 2024 a 26 nel 2025.
Nel complesso, in Italia sono stati censiti 507 incidenti nel 2025, il 42% in più rispetto all’anno precedente.
Un episodio che riguarda direttamente il settore alimentare è quello di Eataly, che nel giugno 2026 ha segnalato un attacco informatico all’infrastruttura del proprio e-commerce.
L’incidente potrebbe aver esposto informazioni personali dei clienti, tra cui dati anagrafici, recapiti e storico degli acquisti. L’azienda aveva precisato che non risultava un download dei dati e che le password e i dati completi delle carte di pagamento non erano stati compromessi.
Fornitori e distributori: la sicurezza si estende oltre l’azienda
Per le imprese del food & beverage, la gestione dei rischi informatici è strettamente legata all’organizzazione della filiera.
I rapporti con distributori, operatori logistici, fornitori di servizi e agenzie esterne comportano infatti la condivisione di documenti e l’utilizzo di sistemi informatici che non sempre ricadono sotto il controllo diretto dell’azienda.
La compromissione di un soggetto esterno può quindi avere conseguenze anche sulle imprese con cui collabora.
Un esempio è rappresentato dall’attacco che ha colpito Marks & Spencer nell’aprile 2025. L’incidente, riconducibile secondo quanto riferito dal gruppo all’impersonificazione di un utente collegato a un soggetto esterno, ha provocato interruzioni operative e difficoltà nella gestione delle attività. L’azienda aveva stimato un possibile impatto di circa 300 milioni di sterline sull’utile operativo.
Per Pastore, questi episodi evidenziano la necessità di proteggere i documenti anche quando vengono trasferiti al di fuori dell’organizzazione.
La possibilità di limitare gli accessi, controllare l’utilizzo dei file e revocare le autorizzazioni può contribuire a ridurre i rischi legati alla circolazione delle informazioni.
In questo ambito opera anche CyberGrant, che ha sviluppato la piattaforma FileGrant. Secondo l’azienda, la soluzione utilizza sistemi di cifratura post-quantum per proteggere i documenti durante la condivisione, consentendo di monitorarne gli accessi e revocare i permessi anche dopo l’invio.
Direttiva NIS2 e protezione dei dati nella filiera alimentare
La protezione delle informazioni aziendali è anche oggetto di specifici obblighi normativi.
La direttiva europea NIS2, recepita in Italia con il D.Lgs. 138/2024, comprende nel proprio ambito di applicazione determinate imprese che operano nella produzione, trasformazione e distribuzione alimentare.
La normativa prevede misure per la gestione dei rischi informatici, con particolare attenzione alla sicurezza della catena di approvvigionamento, alla gestione degli accessi e alla protezione dei dati mediante crittografia e cifratura.
Per le organizzazioni inserite nell’elenco NIS nel 2025, il termine di attuazione delle misure di sicurezza di base è di 18 mesi dalla comunicazione di inserimento. Per molti soggetti le scadenze ricadono nell’ottobre 2026.
Anche il GDPR attribuisce rilievo alla cifratura: in presenza delle condizioni previste dall’articolo 34, il titolare del trattamento può essere esonerato dalla comunicazione di una violazione agli interessati quando i dati risultano incomprensibili ai soggetti non autorizzati.
La protezione delle informazioni come priorità aziendale
Il presunto caso AB InBev evidenzia come i rischi informatici possano interessare non soltanto i sistemi produttivi, ma anche il patrimonio informativo delle imprese.
Per le aziende del food & beverage, caratterizzate da relazioni commerciali e operative con numerosi soggetti esterni, diventa quindi importante valutare la sicurezza dei documenti durante tutto il loro ciclo di utilizzo.
Come emerge dall’analisi di Pastore, la gravità di una violazione non dipende esclusivamente dalla quantità di dati sottratti, ma anche dalla possibilità che quelle informazioni vengano lette, condivise e utilizzate per ulteriori attacchi.
La gestione degli accessi e la protezione dei file rappresentano pertanto aspetti centrali nella sicurezza delle imprese e dei rapporti lungo la filiera.
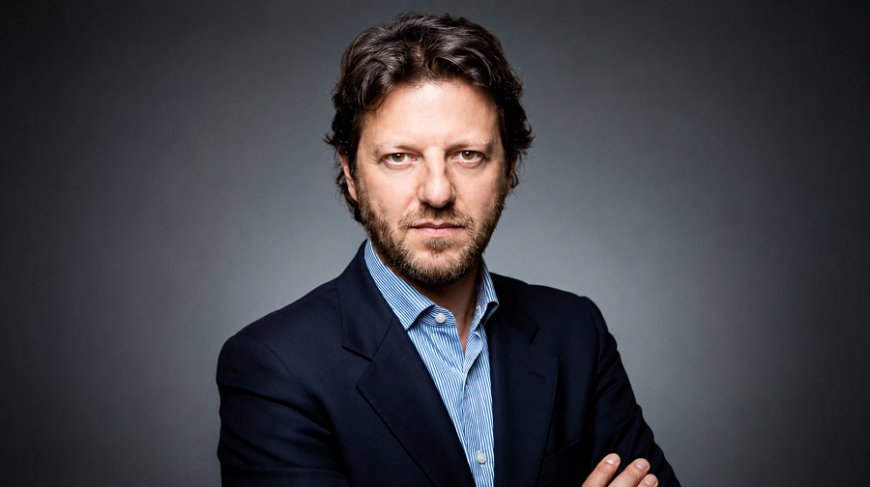
Valerio Pastore, Founder di CyberGrant Inc.
Leggi l’articolo anche su Horecanews.it